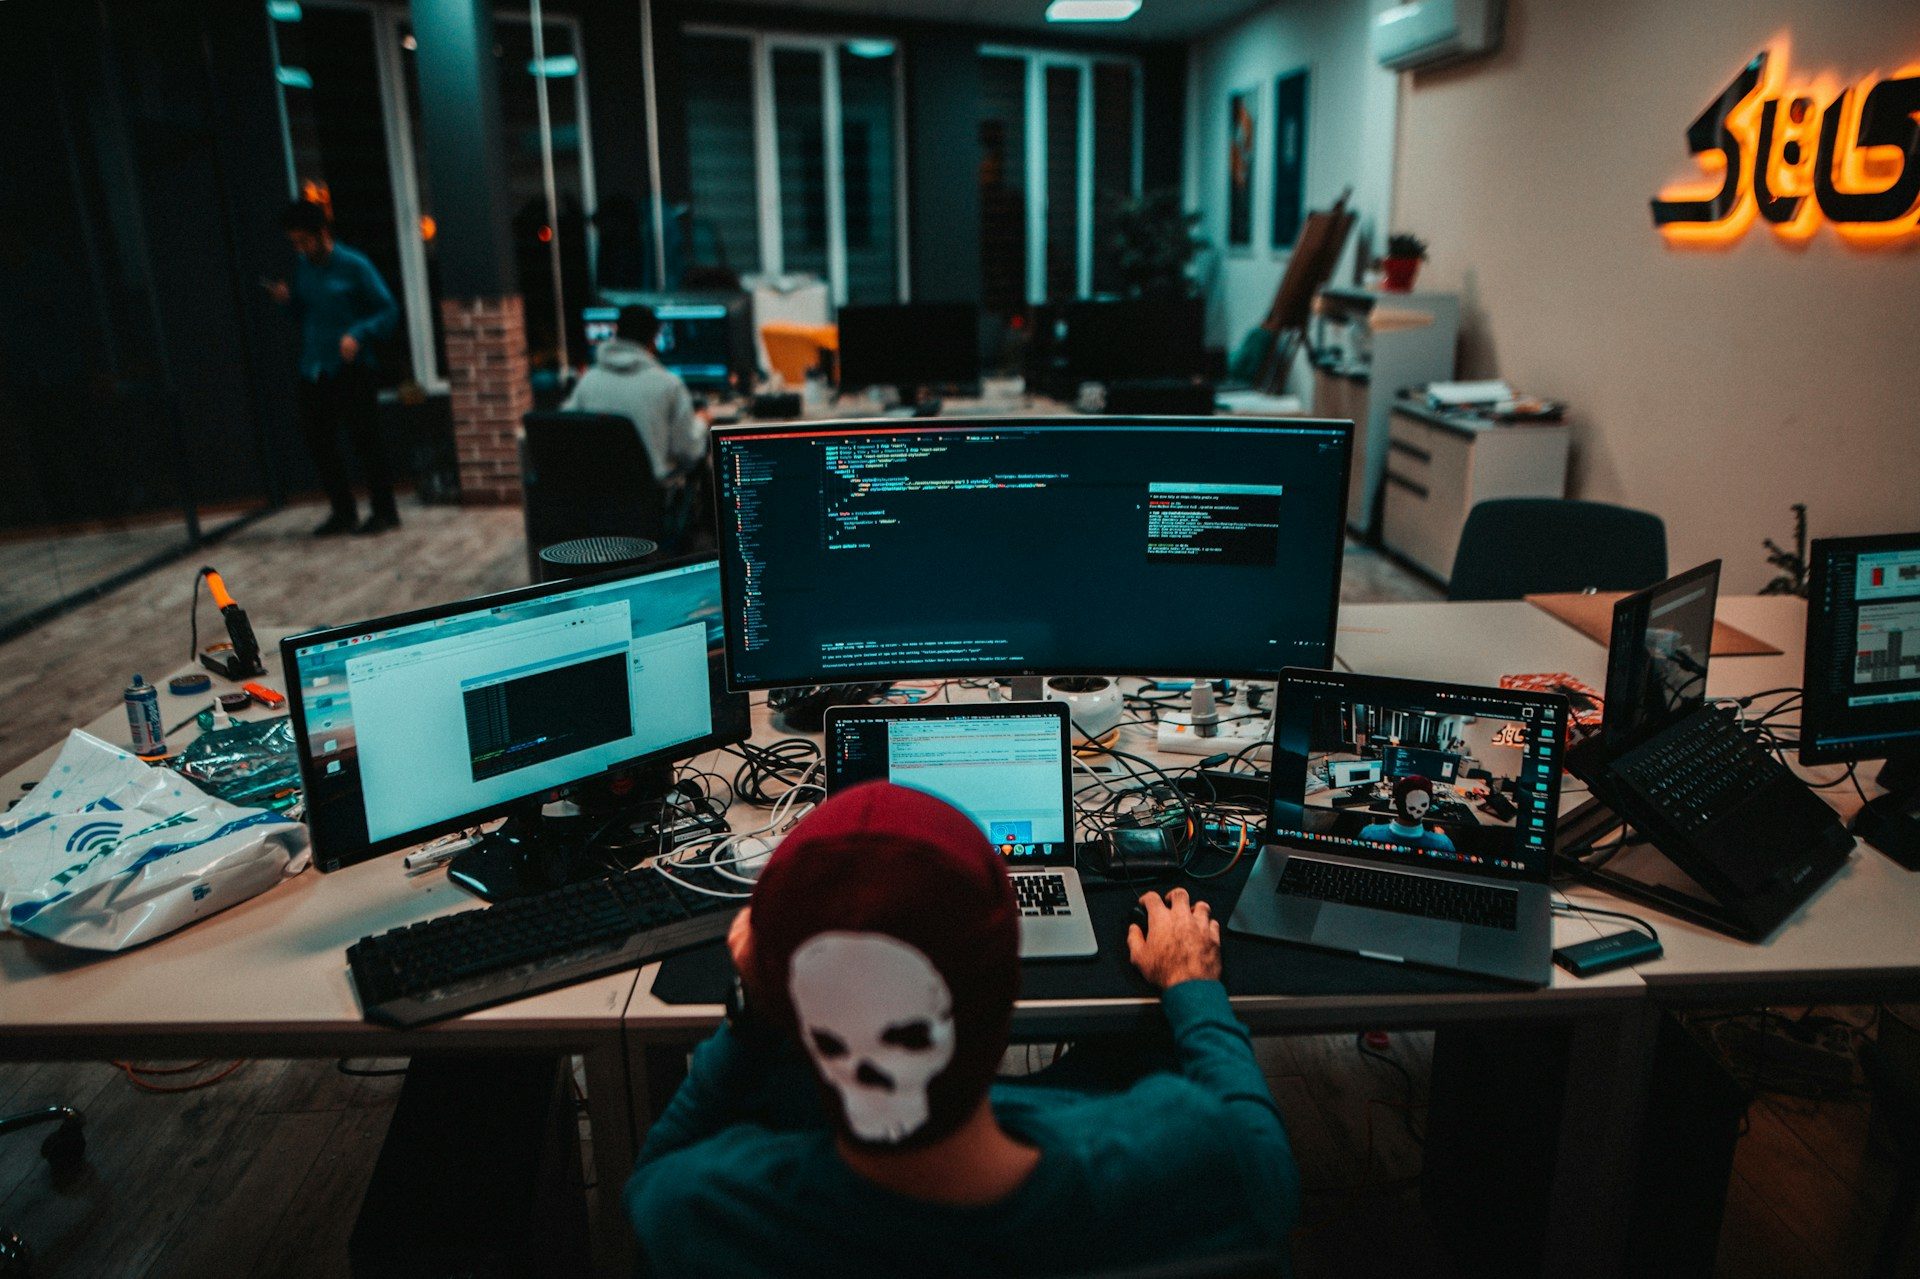
Prácticas adecuadas para recopilar y gestionar registros conforme a la ISO/IEC 27001:2022
Es fundamental para detectar, investigar y responder a incidentes de seguridad.
Leer artículo ↗ M10.
ETIQUETA
Artículos de M10 etiquetados con «Gestión de Riesgos».
Es fundamental para detectar, investigar y responder a incidentes de seguridad.
Leer artículo ↗Esquema Nacional de Seguridad (ENS) se posiciona como el marco legal y técnico fundamental para proteger la información manejada por las adm…
Leer artículo ↗OPSEC es un proceso esencial de gestión de riesgos diseñado para prevenir que información sensible caiga en manos equivocadas
Leer artículo ↗La ciberseguridad es fundamental en un mundo donde los riesgos digitales están en constante aumento. El programa FedVTE (Federal Virtual Tra…
Leer artículo ↗NIST ha dado un paso crucial al introducir nuevas reglas para el manejo de contraseñas
Leer artículo ↗El triángulo CIA (confidencialidad, integridad, disponibilidad) es un modelo ampliamente utilizado en la seguridad de la información
Leer artículo ↗Los héroes de TI son individuos que, como los Vengadores o Batman, parecen salvar empresas día tras día
Leer artículo ↗La ciberseguridad es un tema crítico hoy en día, y una auditoría de seguridad externa podría ser la clave para mantener a salvo tu empresa.
Leer artículo ↗DEL ARTÍCULO A LA ACCIÓN
Paquetes de documentos editables para ISO 27001, ISO 9001, NIS2, ENS, RGPD, LFPDPPP y más. Prueba gratis una demo antes de decidir.